
3줄 요약
- 로그인 없이도 서버를 장악할 수 있는 PHP 취약점 PHP2Shell이 10월 21일 공개됐어요. PHP 개발팀은 같은 날 긴급 패치를 냈어요.
- 카페24·가비아·iwinv·후이즈가 21~22일 PHP 패치와 임시 조치를 시작했고 아임웹은 조치를 끝냈어요. 어느 PHP 버전까지 손봤는지는 업체마다 달라요.
- 내 사이트의 PHP가 8.1 이하라면 버전을 올려야 해요. 카페24·가비아에서는 PHP 버전을 바꾸면 기존 데이터가 초기화되니 먼저 백업해 두세요.
PHP 개발팀은 10월 21일 밤 11시에 긴급 보안 업데이트를 냈어요. 원래 하루 뒤에 공개할 계획이었는데 취약점 번호가 커뮤니티와 SNS에 먼저 퍼지자 일정을 앞당겼어요. 서버 언어가 확인되는 웹사이트 열 곳 중 일곱 곳이 PHP를 써요. 워드프레스 블로그나 그누보드 게시판, 웹호스팅에 올린 회사 홈페이지도 대부분 PHP로 돌아가요.
직접 사이트를 운영한다면 내 사이트도 해당되는지, 누가 고쳐야 하는지부터 궁금할 거예요.
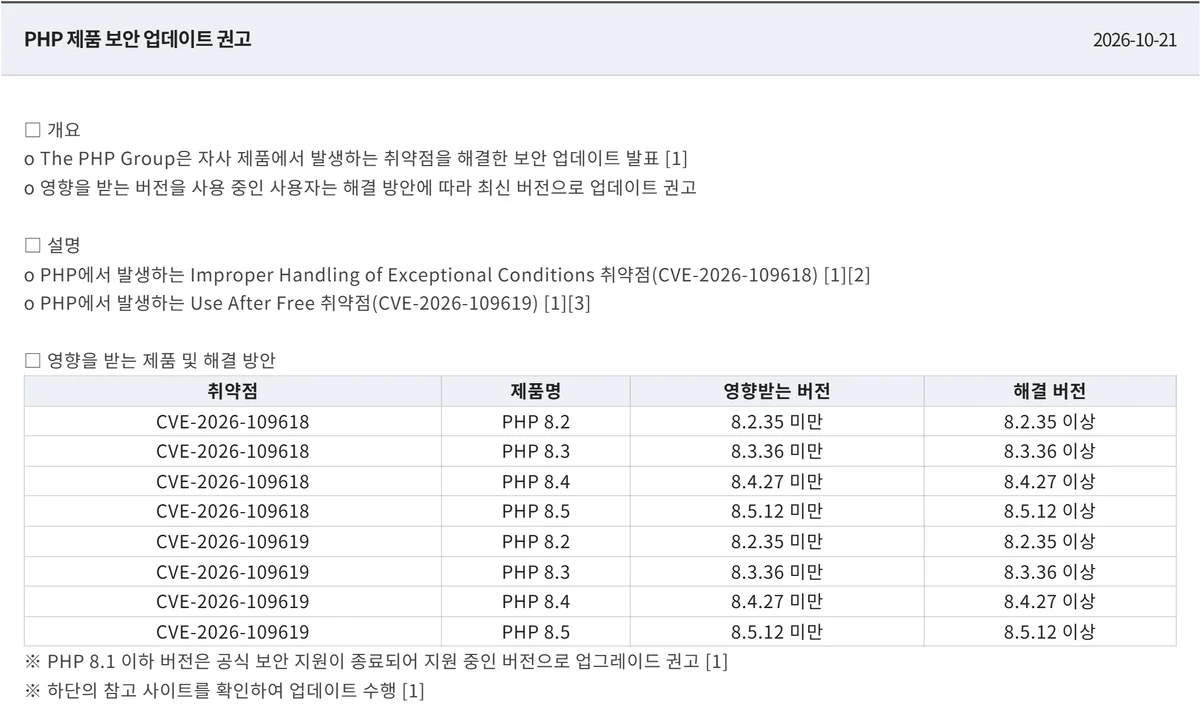
🔓 PHP 취약점 PHP2Shell, 무엇이 위험한가요
로그인하지 않은 사람도 요청 한 번만 보내면 서버에서 명령을 실행할 수 있어요.방문자가 페이지를 열면 PHP가 그 요청을 받아 처리해요. 이번 결함은 이 처리 중 메모리를 정리하는 단계에 있어요. 공격자는 조작한 요청을 보내 사이트 프로그램이 돌기도 전에 서버에서 원하는 코드를 실행할 수 있어요. 위험도 점수는 10점 만점에 9.2점이에요.
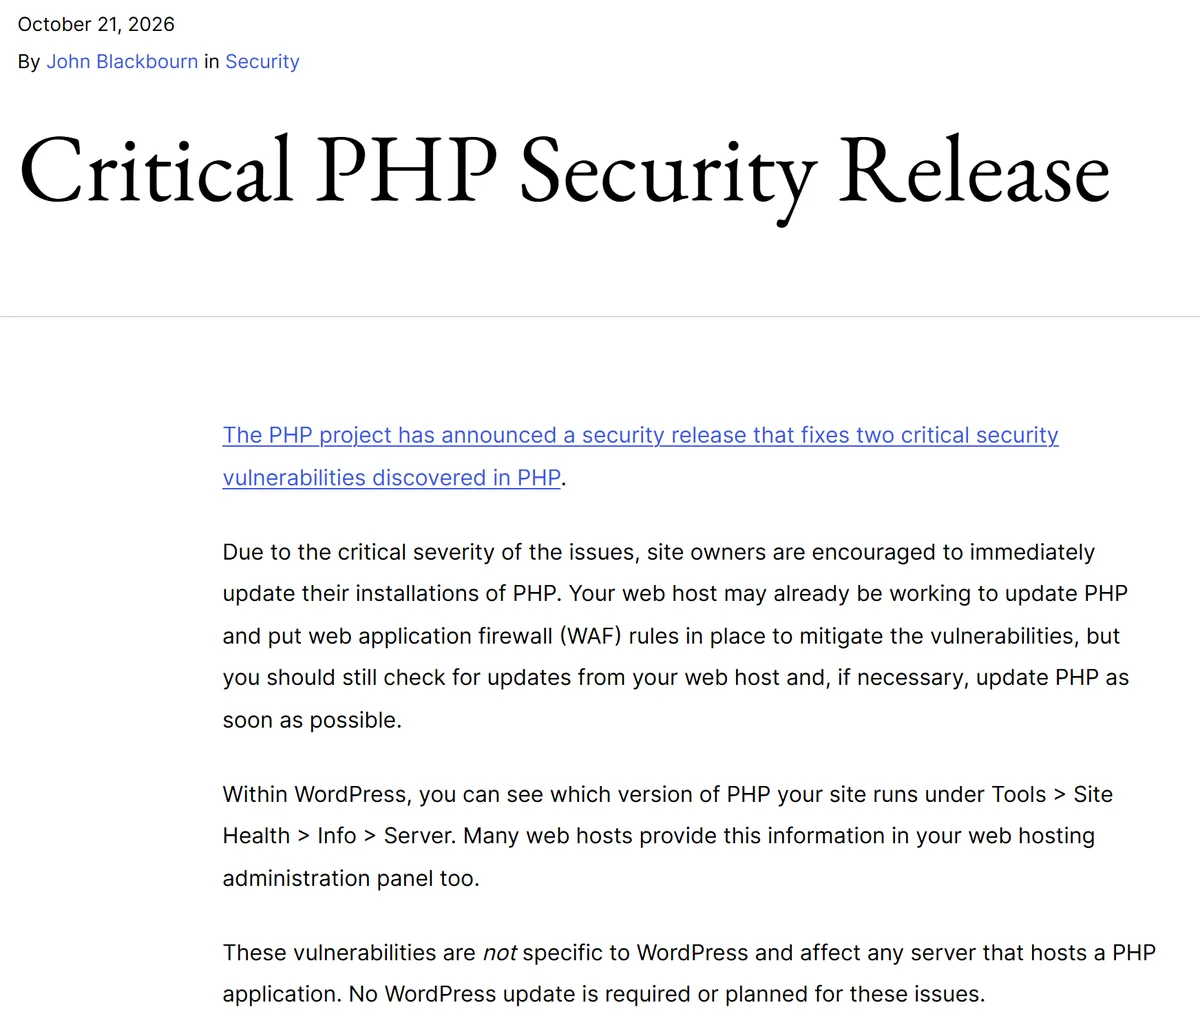
문제는 사이트 프로그램이 아니라 PHP 자체에 있어요. 그래서 워드프레스나 플러그인을 최신 버전으로 올려도 이번 구멍은 막히지 않아요. 워드프레스도 공지에서 따로 낼 업데이트는 없고 PHP를 올려야 한다고 밝혔어요.
실제 피해가 났는지는 아직 분명하지 않아요. 클라우드플레어는 자사 고객 사이트를 노린 공격 시도를 확인했다고 밝혔고, 미국 사이버보안청(CISA)은 공지를 낸 시점까지는 실제 악용을 확인하지 못했다고 했어요.
🏠 운영 방식마다 고칠 사람이 달라요
아임웹 같은 사이트 빌더는 업체 공지만 확인하면 돼요. 웹호스팅은 업체가 서버를 고쳐 주지만 내 PHP 버전이 작업 대상에 들어갔는지는 직접 확인해야 해요.아임웹처럼 디자인만 고르면 서버 관리는 업체가 맡아 주는 사이트 빌더라면 업체 공지만 확인해도 충분해요. 아임웹은 10월 22일 새벽 1시쯤 조치를 마쳤다며 서버를 직접 관리하니 고객이 할 일은 없다고 안내했어요.
워드프레스나 그누보드를 웹호스팅에 직접 설치했더라도 PHP는 호스팅 업체가 관리해요. 주요 업체가 밤사이 패치를 시작했는데 공지를 읽어 보면 버전에 따라 패치를 받지 못한 서버도 있어요. 아래 표는 10월 22일 낮 12시까지 확인한 공지예요.
| 업체 | 공지 | 패치 대상 |
|---|---|---|
| 카페24 호스팅 | 10월 21일 | PHP 5.4 이상은 임시 설정, 8.2 이상은 공식 패치 |
| 가비아 | 10월 21일 | PHP 7.4·8.4·8.5, 22일 0시~3시 |
| iwinv | 10월 22일 | 8.4·8.3은 완료, 8.2는 진행 중, 7.4~8.1은 수정 코드 적용 중(일부 완료), 7.3 이하는 임시 조치 진행 중 |
| 후이즈 | 10월 22일 | 적용 중, 대상 버전 안내 없음 |
| 아임웹 | 10월 22일 | 조치 완료, 고객이 할 일 없음 |
| 닷홈·호스팅케이알·닷네임 | 없음 | 고객센터에 직접 문의 |
카페24 PHP 업데이트는 버전에 따라 조치가 갈려요
카페24는 10월 21일 하루 동안 공지를 세 번 올렸어요. 오전 11시 30분부터 PHP 5.4 이상 모든 서버에 임시 차단 설정을 걸었고 저녁 6시 30분부터는 파일 업로드와 입력 항목을 제한하는 설정을 추가했어요. 공식 패치는 밤 11시 30분부터 PHP 8.2 이상 서버에만 차례로 적용했어요.
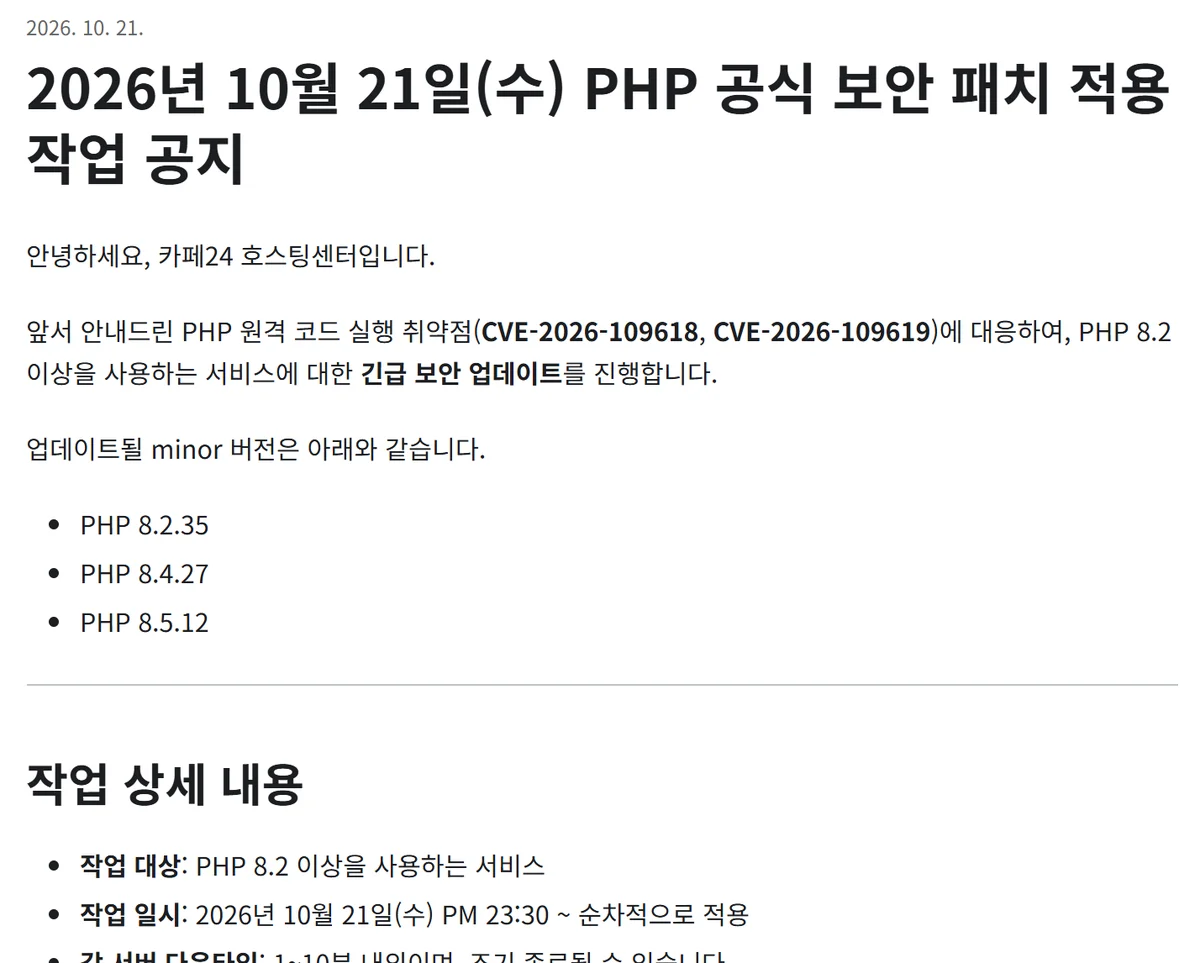
카페24를 쓰는데 21일 저녁부터 게시판에 사진을 여러 장 한꺼번에 올리지 못하거나 입력 칸이 많은 상품 등록 화면이 저장되지 않는다면 업체가 추가로 건 임시 설정 때문일 수 있어요. 카페24는 한 번에 올리는 파일을 8개, 입력 항목을 200개로 제한했고, 문제가 생기면 고객센터로 문의하라고 했어요.
가비아 PHP 업데이트 대상은 7.4·8.4·8.5예요
가비아는 10월 22일 0시부터 3시까지 PHP 7.4·8.4·8.5 서버에 보안 패치를 한다고 알렸어요. 작업 중에는 서버마다 30분 안팎 사이트 접속이 끊길 수 있다고 덧붙였어요. 공지에 없는 버전이라면 고객센터에 적용 여부를 직접 물어보세요.
iwinv는 옛 버전까지 진행 상황을 하나씩 공개했어요
iwinv는 공유형 웹호스팅에서 쓰는 PHP 버전별 진행 상황을 표로 공개했어요. 22일 오전 11시 30분 기준으로 8.4와 8.3은 업데이트가 끝났고 8.2는 작업 중이에요. 8.0에는 보안 수정 코드를 넣었고 7.4와 8.1에는 넣는 중이에요. 7.3 이하 옛 버전에는 임시 조치를 하고 있어요.
후이즈·아임웹·닷홈은 공지 내용이 제각각이에요
후이즈는 22일 오전에 영향받는 PHP 서비스에 보안 업데이트를 하는 중이라고 공지했지만 어느 버전인지는 적지 않았어요. 아임웹은 조치를 끝냈고 고객이 따로 할 일은 없다고 밝혔어요. 닷홈·호스팅케이알·닷네임에는 낮 12시까지 관련 공지가 올라오지 않았어요. 이 업체들을 쓴다면 고객센터에 내 사이트의 PHP 버전과 PHP2Shell 패치 적용 여부를 물어보세요.
서버를 직접 운영하고 있다면 PHP 개발팀이 안내한 대로 지금 쓰는 리눅스 배포판의 보안 업데이트를 설치해야 해요.
⚠️ PHP 8.1 이하는 업데이트 버전이 안 나와요
PHP 8.1 이하 버전에는 공식 업데이트가 나오지 않아요. 호스팅 업체가 이 구멍을 따로 막아 주지 않으면 PHP 버전을 올려야 해요.PHP 개발팀이 새 버전을 낸 건 지원 기간 안에 있는 8.2부터 8.5까지예요. 8.1 이하는 지원이 이미 끝났어요. 그런데 보안 업체들은 이 구멍이 훨씬 오래된 버전에도 있다고 봐요. 클라우드플레어는 PHP 5.4 이후 버전을 쓰는 서버가 모두 영향을 받는다고 판단했어요.
다만 PHP 보안팀은 7.4·8.0·8.1에 쓸 최소한의 수정 코드를 따로 공개했어요. 가비아가 7.4를 작업 대상에 넣은 것도 이 코드를 썼기 때문으로 보이지만 공지에는 이유가 적혀 있지 않아요.
옛 버전으로 돌아가는 사이트도 적지 않아요. PHP를 쓰는 사이트 가운데 PHP 7이 26.9%, PHP 5가 7.7%예요. 오래전에 만든 그누보드 게시판이나 몇 년째 손보지 않은 회사 홈페이지라면 여기에 들어갈 가능성이 커요.
카페24는 임시 차단 설정만으로는 100% 막을 수 없다고 직접 밝혔어요. 지원이 끝난 버전은 보안 패치를 받지 못하니 서둘러 최신 버전으로 옮기라고도 안내했어요. 내 사이트가 옛 버전이라면 호스팅 관리 화면에서 PHP 버전을 8.2 이상으로 바꿔야 해요.
카페24·가비아 PHP 버전 바꾸는 법
두 곳 다 관리 화면에서 PHP 버전 변경을 직접 신청할 수 있어요. 다만 바꾸면 기존 데이터가 초기화돼요.카페24는 나의 서비스 관리 → 호스팅관리 → 연장/변경/추가옵션 → 변경신청 메뉴에서 서버 환경과 PHP 버전을 골라요. 변경하는 순간 모든 데이터와 DB가 지워지고 새 환경으로 초기화돼요. 이전 상태로 되돌리는 건 48시간 안에만 가능해요. PHP 5.2에서 올렸다면 다시 5.2로 돌아갈 수 없어요.
가비아는 My가비아 → 서비스 관리 → 호스팅 관리 콘솔에서 바꿀 웹호스팅을 선택하고 웹 서버 → 서버 환경 → 변경으로 들어가요. 여기서도 변경하면 기존 자료가 초기화되고 복원할 수 없어요. 신청은 평일 오전 9시부터 오후 6시 사이에만 처리돼요.
순서는 파일과 DB 백업이 먼저예요. 버전을 바꾼 뒤 백업해 둔 파일과 DB를 다시 올리면 돼요. 버전을 한 번에 크게 올리면 오래된 테마나 플러그인에서 오류가 날 수 있어요. 직접 하기 어렵다면 사이트를 만들어 준 업체에 맡기는 게 안전해요.
🔍 내 사이트 PHP 버전 확인하는 법
워드프레스·그누보드는 관리자 화면에서, 그 밖의 사이트는 호스팅 관리 화면에서 확인할 수 있어요.- 워드프레스는 관리자 화면에서 도구 → 사이트 건강 → 정보 탭으로 들어가 서버 항목을 펼치면 PHP 버전이 나와요.
- 그누보드5는 관리자 화면의 환경설정 → phpinfo() 메뉴를 열면 맨 위에 PHP Version이 보여요.
- 그 밖의 사이트는 호스팅 업체 관리 화면에서 서비스 정보를 보거나 고객센터에 물어보세요.
- PHP 8.2는 8.2.35, 8.3은 8.3.36, 8.4는 8.4.27, 8.5는 8.5.12 이상이면 이번 패치가 들어가 있어요. 8.1 이하라면 앞에서 말한 대로 버전을 바꾸는 방법을 알아보세요.
자주 묻는 질문
PHP 취약점 점수가 10점이라던데 맞나요
공식 점수는 9.2점이에요. 10점은 정보가 먼저 퍼지는 동안 같이 돌던 숫자이고, PHP 재단이 잘못된 점수라고 바로잡았어요.
카페24 PHP 업데이트, 내가 직접 해야 하나요?
PHP 8.2 이상이면 카페24가 보안 패치를 직접 적용해 줘요. 8.1 이하는 버전 변경을 직접 신청해야 하고, 바꾸면 데이터가 초기화되니 먼저 백업해 두세요.
클라우드플레어를 쓰면 괜찮나요
사이트 앞단에 클라우드플레어를 두고 있다면 무료 요금제에도 차단 규칙이 자동으로 적용됐어요. 다만 클라우드플레어는 이 규칙과 별개로 PHP 패치는 해야 한다고 밝혔어요.
당장 패치하기 어려우면 어떻게 하나요
영국 국가사이버보안센터는 조치를 끝내지 못한다면 고칠 때까지 사이트를 내리는 방안도 검토하라고 권고했어요. 국내에서는 한국인터넷진흥원 118에서 상담을 받을 수 있어요.


