
3줄 요약
- 보안 전공이 아닌 32세 남성이 AI 해킹 도구를 써서 40여 일 만에 업체 60곳을 뚫었어요. 그 전 1년 동안 AI 없이 뚫은 곳은 30곳이었어요.
- 아르텍스는 원래 보안 점검용으로 공개된 도구예요. 표적 주소만 넣으면 AI가 빈틈을 찾아 침투까지 혼자 해내요.
- 피해 업체 이름은 나오지 않았어요. 정부 서비스 '털린 내 정보 찾기'에서 내 계정이 새어 나갔는지 확인하고, 유출 이력이 나오면 같은 비밀번호를 쓰는 사이트까지 비밀번호를 모두 바꾸세요.
11월 1일자 동아일보 기사가 다음 날 구글 실시간 트렌드에 올랐어요. 제목은 "1년 30곳 뚫은 독학 해커… AI 쓰니 40일 만에 60곳 해킹"이었어요. 서울경찰청이 지난달 검거를 발표한 사건이에요. 범인이 유튜브와 블로그로 해킹을 배웠고 AI를 쓴 뒤로는 하루에 한 곳 넘게 뚫었다는 대목이 다시 퍼졌어요.
피해 업체는 학원, 병원, 골프장, 상조회사까지 90여 곳이에요. 동네 학원에 아이 이름을 적어 낸 적이 있거나 골프장에 회원 가입을 했다면 남 일로 넘기기 어려워요.
이렇게 털고 협박까지 했지만 범인이 실제로 손에 쥔 돈은 30만 원이었어요.
사건 경과부터 보고, 아르텍스가 어떤 도구인지와 내 정보 확인법은 그다음에 볼게요.
🕵️ AI 해킹 사건, 비전공자 한 명이 90여 곳을 뚫은 과정
범인은 처음 1년 동안 30곳을 뚫었어요. AI 도구를 쓰기 시작한 8월 말부터는 40여 일 만에 60곳을 더 뚫었어요.총책 A씨는 예체능 전공자로, 유튜브와 블로그를 보며 해킹을 혼자 익혔다고 진술했어요. 다만 보안업체에서 모의해킹 일을 한 경력이 있어서 경찰은 웹 해킹 지식이 상당한 수준이라고 봤어요. 지난해 9월부터 웹사이트 빈틈을 찾아 주는 자동화 도구를 썼지만 어떤 도구를 고르고 무슨 명령을 넣을지는 직접 정해야 했어요. 그래서 1년 동안 30곳에 그쳤어요.
8월 말부터 속도가 달라졌어요. A씨는 AI 코딩 에이전트와 아르텍스라는 AI 자율 침투 도구를 같이 쓰면서 8월 31일부터 10월 13일까지 60곳을 뚫었어요. 13개월 동안 빼낸 개인정보와 회사 내부 자료를 합치면 820만 건이 넘어요. 상조업체 한 곳에서만 122만 건이 나갔고, 학원에서 빼낸 정보에는 미성년자 정보도 섞여 있었어요.
정보를 빼낸 뒤에는 협박에 나섰어요. A씨는 38곳에 "귀사의 이미지 손실, 과징금, 고객 소송 등을 우습게 보지 마십시오" 같은 메일을 보내 모두 3억 6,000만 원을 요구했어요. 답이 없는 업체에는 텔레그램 "간단 전화 알바" 공고로 모은 공범들이 임직원에게 전화와 문자를 돌렸어요. 공범들이 받은 돈은 전화 한 통에 1만~3만 원이었어요.
돈을 보낸 곳은 영세업체 한 곳뿐이었고, 금액은 30만 원이었어요. 경찰은 6월에 첫 신고를 받아 수사에 들어갔어요. 10월 15일 A씨를 체포했고 공범 6명까지 모두 7명을 붙잡았어요. 압수수색하던 날에도 A씨 컴퓨터에는 AI 해킹 도구가 켜져 있었다고 해요.
🤖 아르텍스는 어떤 AI 해킹 도구일까
아르텍스는 방어하는 쪽이 자기 시스템을 점검하는 데 쓰라고 만든 도구예요. 그런데 누구나 내려받을 수 있게 공개돼 있었어요.기업들은 보안 업체에 돈을 내고 자기 시스템을 일부러 공격해 보게 하는데, 이걸 침투 테스트나 모의해킹이라고 해요. 아르텍스는 이 일을 여러 AI에게 나눠 맡기는 프로그램이에요. 마이크로소프트는 아르텍스를 "어떤 AI 모델이든 붙여 쓸 수 있는 오픈소스 침투 테스트 도구"로 소개하며 정찰부터 자료 빼내기까지 사람 손이 거의 필요 없다고 적었어요.
얼마나 빠른지는 동아일보가 직접 재 봤어요. 일부러 보안 허점을 남겨 둔 가상 서버에 공격할 주소만 넣었더니 AI가 43초 만에 최고 관리자 권한을 얻었어요. 보고서가 나오기까지는 4분이 걸렸고 사용료는 20원이었어요.
국내에서 아르텍스라는 이름이 처음 알려진 건 10월 초 은행 해킹 때예요. 신한, KB국민, 하나 등 은행의 직원용·대출모집인용 시스템이 잇달아 뚫렸는데 공격 서버에서 아르텍스 흔적이 나왔다는 보도가 뒤따랐어요. 이번 사건이 은행 해킹과 이어져 있는지는 아직 확인되지 않았다는 게 경찰 설명이에요.
해외에서도 같은 도구가 쓰였어요. 마이크로소프트의 10월 21일 보고서에 따르면 중국 정부와 연계된 해킹 조직 스톰-0940이 9월부터 아르텍스로 전 세계 기관 수백 곳을 노렸어요. 처음 표적이 되고 관리자 권한을 내주기까지 3시간도 안 걸린 곳도 있었어요.
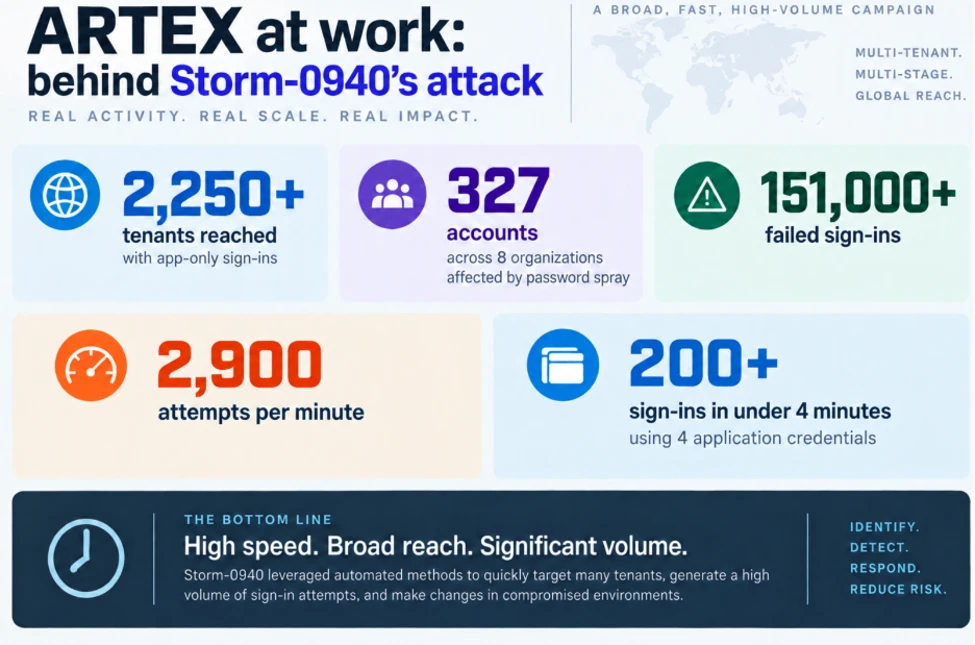
아르텍스 안에 AI가 들어 있는 건 아니에요. 사용자가 앤트로픽이나 오픈AI의 API 키를 넣으면 그 회사 모델을 불러와 움직여요. 11월 3일 깃허브를 확인해 보니 처음 공개된 저장소는 열리지 않았지만 다른 사람들이 옮겨 둔 번역판 사본은 그대로 남아 있었어요. A씨가 어느 회사 모델을 썼는지는 알려지지 않았어요.
🔐 내 정보도 털렸을까, 털린 내 정보 찾기로 확인하는 법
피해 업체 이름이 나오지 않아 내가 피해자인지 바로 알 길은 없어요. 다만 업체에는 신고 의무가 있어요. 내 계정이 새어 나갔는지도 직접 확인해 볼 수 있어요.1천 명 이상의 개인정보가 새어 나갔거나 해킹으로 빠져나갔다면 업체는 72시간 안에 개인정보보호위원회나 한국인터넷진흥원에 신고해야 해요. 정보가 나간 사람에게도 따로 알려야 해요. 최근 가입한 학원이나 병원, 골프장에서 "개인정보 유출 안내"가 왔다면 그냥 넘기지 마세요. 그런데 발표 시점까지 경찰에 피해를 알린 업체는 15곳뿐이었어요. 경찰은 신고하지 않은 업체가 더 있는지 조사 중이에요.
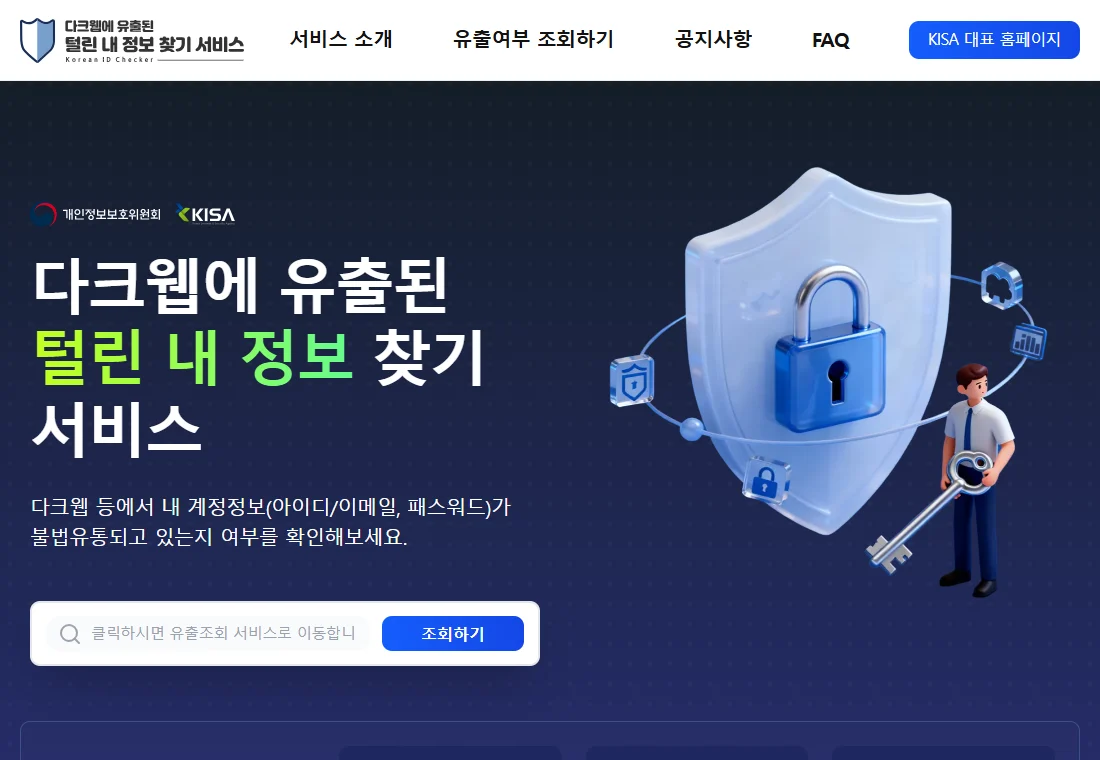
털린 내 정보 찾기는 다크웹 같은 곳에 내 아이디나 이메일, 비밀번호가 돌아다니는지 무료로 알려 줘요. 조회는 이렇게 해요.
- kidc.eprivacy.go.kr에 접속해 "유출여부 조회하기"를 눌러요.
- 이메일로 본인 인증을 거쳐요.
- 조회할 아이디나 이메일 주소를 넣으면 결과가 나와요.
- 유출 이력이 뜨면 그 계정으로 가입한 사이트의 비밀번호부터 바꿔요. 같은 비밀번호를 쓰는 다른 사이트도 전부 바꿔 주세요.
아무것도 안 나왔다고 안심하기는 일러요. 이 서비스는 다크웹에서 발견된 계정 정보만 찾아요. 이번처럼 학원이나 병원이 갖고 있던 이름과 전화번호가 나간 경우는 잡히지 않아요. 그러니 두 가지를 더 해 두세요. 엠세이퍼(msafer.or.kr)에서 내 이름으로 휴대폰을 새로 개통하지 못하게 막아 두고, 유출을 핑계로 대출을 권하거나 환불을 안내하는 전화가 오면 받더라도 인증번호는 알려 주지 마세요.
자주 묻는 질문
AI 해킹에 챗GPT나 클로드도 쓰이나요?
네, 쓰인 사례가 있어요. 앤트로픽은 2025년 8월 보고서에서 한 범죄 조직이 클로드 코드로 정부와 병원 등 최소 17곳의 데이터를 빼낸 뒤 많게는 50만 달러를 요구했다고 밝히며 관련 계정을 막았어요. 아르텍스 역시 이런 회사의 AI 모델을 불러다 쓰는 도구예요.
아르텍스를 내려받아 쓰기만 해도 불법인가요?
보안 점검용으로 공개된 도구라서 내 시스템이나 허락받은 시스템을 점검하는 데 쓰는 건 원래 용도에 맞아요. 허락 없이 남의 시스템에 돌리면 그것만으로 정보통신망법 위반이에요. A씨도 이 혐의로 구속됐어요.
회사로 해킹 협박 메일이 왔다면 어떻게 해야 하나요?
바로 경찰에 신고하세요. 경찰은 유출을 빌미로 협박받은 기업에 곧바로 알려 달라고 당부했어요. 협박에 못 이겨 돈을 내고도 알리지 않은 업체가 더 있는지도 살피고 있어요.


