
3줄 요약
- 오픈코드 고 요금제나 무료 모델만 쓴다면 이번 해킹 때문에 따로 바꿀 건 없어요. 새어 나간 건 일부 이용자가 콘솔에 맡겨 둔 오픈AI·앤트로픽 같은 다른 회사의 API 키예요.
- 오픈코드는 10월 18일 그 이용자들에게 안내 메일을 보냈어요.
- 메일을 받았다면 키를 발급한 회사의 관리 화면에서 키부터 바꾸세요. 남이 그 키로 AI를 써도 요금은 내 앞으로 청구되니까요.
10월 18일 새벽, 오픈코드가 공식 X 계정에 해킹당했다는 공지를 올렸어요. 무료 모델을 자주 풀어 줘서 국내에서도 많이 찾는 코딩 도구라, 공지를 본 사람은 먼저 이게 궁금할 거예요. 나도 뭘 바꿔야 할까요?
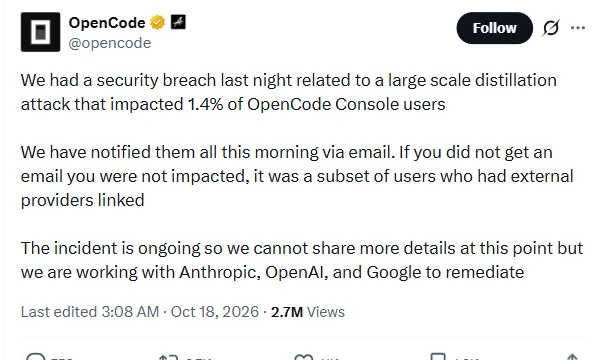
대부분은 바꿀 게 없어요. 이번에 새어 나간 건 오픈코드 계정 정보가 아니라 일부 이용자가 오픈코드 콘솔에 저장해 둔 다른 회사의 API 키예요. 오픈코드는 이런 이용자가 콘솔 이용자의 1.4%라고 했고, 이 사람들에게는 모두 메일을 보냈다고 밝혔어요.
🔓 오픈코드 해킹, 다른 회사 키가 새면 왜 문제일까
API 키는 프로그램이 GPT나 클로드를 불러 쓸 때 내미는 비밀번호 같은 거예요. 쓴 만큼 요금이 키 주인에게 청구되니, 키를 손에 넣은 사람은 남의 돈으로 AI를 쓸 수 있어요. 오픈코드 콘솔에는 이 키를 연결해 두는 기능이 있어요. 그런데 공격자가 오픈코드의 옛 시스템에 들어갔고, 콘솔에 저장된 키가 노출됐을 수 있다고 해요.
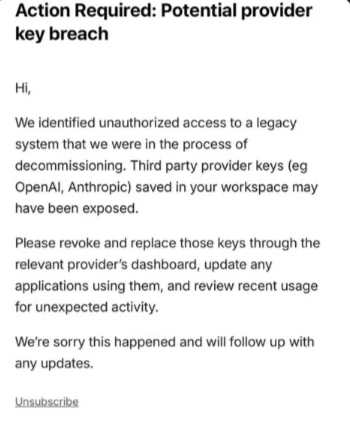
실제로 요금을 물게 된 사람도 나왔어요. 한 이용자는 자기가 쓰지도 않은 앤트로픽 요금 400달러(약 533,000원)를 청구받았다고 했어요. 공격자가 시스템에 어떻게 들어왔는지는 오픈코드가 아직 밝히지 않았어요.
🙋 오픈코드 고·무료 모델만 쓴다면 바꿀 게 없어요
고 요금제 이용자도 콘솔에서 결제하고 키를 받기는 해요. 다만 그 키는 오픈코드가 직접 발급한 것이라 이번에 새어 나간 다른 회사 키와는 별개예요. 무료 모델만 쓰는 사람은 콘솔에 맡긴 키가 아예 없고, 터미널에서 /connect 명령으로 넣은 키도 콘솔이 아니라 내 컴퓨터에 저장돼요.
그래도 하나는 확인해 보세요. 예전에 콘솔에 다른 회사 키를 연결해 둔 적이 있다면 메일을 못 받았더라도 그 키는 바꿔 두는 게 마음 편해요. 오픈코드도 조사가 아직 끝나지 않았다고 했으니까요.
🔑 메일을 받았다면 이 순서로 키를 바꾸세요
메일 속 링크를 누르기보다 키를 발급한 회사의 관리 화면에 직접 들어가는 게 안전해요. 오픈코드가 보낸 메일에도 키는 해당 회사 화면에서 바꾸라고 적혀 있어요.
- 콘솔에 연결했던 키를 각 회사 화면에서 지우고 새 키를 발급받아요. 오픈AI는 platform.openai.com/api-keys, 앤트로픽은 platform.claude.com/settings/keys, 구글은 aistudio.google.com/api-keys예요.
- 예전 키를 쓰던 프로그램과 자동화 설정을 찾아 새 키로 바꿔 넣어요.
- 회사별 사용량 화면에서 10월 17일 전후로 내가 쓰지 않은 기록이 있는지 봐요. 그런 기록이 있으면 그 회사 고객센터에 바로 알려요. 새 키에 월 지출 한도를 걸어 두면 다음에 키가 또 새어 나가도 손해는 그 한도를 넘지 않아요.
자주 묻는 질문
오픈코드가 말한 증류 공격이 뭔가요
오픈코드는 이번 일이 "대규모 증류 공격"과 관련이 있다고만 했어요. 증류 공격은 남의 AI 모델에서 답을 대량으로 뽑아 자기 모델을 학습시키는 수법이에요. 그 공격이 키 유출과 어떻게 이어지는지는 오픈코드가 아직 설명하지 않았어요.
이미 청구된 요금은 돌려받을 수 있나요
아직 정해진 건 없어요. 오픈코드는 앤트로픽·오픈AI·구글과 함께 대응하고 있다는 말만 했어요. 우선 키부터 지우고, 요금이 청구된 회사 고객센터에 사용 기록을 첨부해 문의하세요.
오픈코드는 계속 써도 괜찮나요
오픈코드를 못 쓰게 된 건 아니에요. 다만 공동 창업자 dax가 18일 저녁에도 "48시간째 쉬지 않고 공격이 들어온다"고 썼어요. 그러니 당분간은 콘솔에 다른 회사 키를 맡기지 않는 게 안전해요.


